
Lange galt die Empfehlung, ein Passwort bestehend aus 8-12 Zeichen mit einer Mischung aus Ziffern, Groß-/Kleinbuchstaben und Sonderzeichen zu nutzen. Heutzutage wird jedoch empfohlen, vor allem lange Passwörter zu nutzen: Passwortlängen von mindestens 25 Zeichen aus Groß- und Kleinbuchstaben.
Eine klassische Methode, sich Passwörter zu merken, ist es, sich Merksätze auszudenken und dann die Anfangsbuchstaben als Passwort zu verwenden. Beispiel: „Meine 2 Tanten, die gerne Kaffee trinken, machen guten Kuchen“. Aus den Anfangsbuchstaben ein Passwort formen: M2T,dgKt,mgK.
Passwörter wie „Norderney2019!“ sind überhaupt nicht sicher, werden aber bis heute noch von vielen Menschen verwendet. Das Problem ist nicht nur, dass ein Mensch es erraten könnte – es ist komplizierter. Die meisten Onlinedienste erlauben zwar nur eine begrenzte Zahl an Anmeldeversuchen, bevor der Zugang gesperrt wird. Das bedeutet aber keineswegs, dass ein Passwort ausreichend stark ist, nur weil „darauf nie jemand kommen würde“.
Die eigentliche Gefahr sind Datenlecks, welche hin- und wieder vorkommen: Werden Zugangsdaten bei einem Anbieter gestohlen, testen Angreifer die entwendeten Daten auf ihren eigenen Computern. Spezialisierte Programme probieren dabei Milliarden Kombinationen pro Sekunde aus. Gängige Muster wie Stadtname, Markenname oder Vorname kombiniert mit einer Jahreszahl oder einem Geburtstag knacken diese Programme mit Leichtigkeit. Auch absichtliche Falschschreibungen (wie „elevant“ statt Elefant) bringen praktisch nichts: Für Angreifer-Software ist das kein Hindernis, sondern wird im selben Zug mitgeprüft.
Ein Passwort ist also erst dann wirklich sicher, wenn es auch solchen automatisierten Offline-Angriffen standhält.
Es sollte für jeden Dienst ein eigenes Passwort verwendet werden. Zumindest für die wichtigsten Konten sollten Sie jeweils ein separates Passwort nutzen. Das E-Mail-Konto beispielsweise ist der zentrale Dreh und Angelpunkt, wenn Sie bei anderen Diensten ein Passwort zurücksetzen.
Passwörter sollen nicht aufgeschrieben werden. Doch in der Realität tun es die Leute trotzdem. Eine Notlösung ist es, sich das Passwort nur teilweise aufzuschreiben. Auf dem Zettel steht dann beispielsweise 4MCRe?m!3MXXXX. Anstelle der XXXX muss eine PIN eingefügt werden, die sich der Nutzer im Kopf gemerkt hat.
Bei dieser Methode verwenden Sie einerseits ein kompliziertes Passwort im Internet, müssen sich aber nur eine PIN merken. Der Zettel mit dem unvollständigen Passwort ist für die meisten Unbefugten nutzlos. Doch Vorsicht: Ein Einbrecher, der so einen Zettel findet, kennt vielleicht jemanden, der damit etwas anfangen kann. Schreiben Sie die PIN niemals auf. Verwenden Sie z. B. keine Geburtsdaten aus der Familie, da diese leicht herausgefunden werden können. Gegen einen Angriff durch einen Hacker, der auf der andere Seite der Welt sitzt, ist diese Methode voraussichtlich geeignet. Für lokal stationierte Dateien (z. B. ein geschützter USB-Stick, Backups oder verschlüsselte Ordner auf Ihrem Rechner) ist diese Methode auf keinen Fall geeignet.
Man kann sich viele Gedanken dazu machen, wie es am sichersten ist. „Verfügbarkeit“ ist auch ein Kernziel der IT-Sicherheit. Wenn Sie sich durch zu viel Komplexität selbst aussperren, dann haben Sie sich selbst gehackt.
Ich empfehle daher, einen Passwortmanager zu verwenden. Das Merken von Passwörtern ist dann nicht mehr erforderlich. Ein Passwortmanager ist ein Programm (App, Browser-Erweiterung oder Desktop-Anwendung), das sichere Passwörter erstellt und diese verschlüsselt speichert.
Einen großen Sicherheitsgewinn bringt die 2-Faktor-Authentifizierung (2FA). Das bedeutet, dass zusätzlich zum Passwort eine weitere Abfrage erforderlich wird, um sich einzuloggen: Sehr zu empfehlen ist die Nutzung einer Authenticator-App (TOTP) oder gar eines hardwarebasierten FIDO2-Sicherheitsschlüssels (z. B. als USB-Stick oder Chipkarte).
Bei dem modernen Passkey-Verfahren werden Passwörter komplett durch kryptographische Schlüsselpaare ersetzt. Die meisten Betriebssysteme und Passwort-Manager unterstützen diese Methode. Dabei wird der FIDO2-Standard als Software-Verfahren eingesetzt, was besonders benutzerfreundlich ist, da so eine Synchronisation über die Cloud möglich wird.
Auch wenn Sie einen Passwortmanager verwenden, müssen Sie sich zumindest das Passwort für diesen merken. Eine sehr interessante Methode sind sogenannte Passphrasen. Dabei reiht man zufällige Wörter aneinander, wie zum Beispiel: „blume-dorf-computer-hausboot-laptop“. In der Praxis fügt man noch Sonderzeichen oder Ziffern hinzu, da viele Webseiten das stur verlangen.
Ein solches Passwort wird dadurch sicher, dass es sehr lang ist. Eine solche Wortkette kann sich der Mensch viel leichter merken als kryptische Zeichenfolgen. Doch so einfach, wie es zunächst scheint, ist es nicht: Uns Menschen fällt es schwer, uns wirklich zufällige Wörter auszudenken. Oft wählen wir unbewusst Wörter, die doch irgendwie zusammenhängen, was die Sicherheit enorm senkt (im Beispiel haben wir das Wort „Laptop“ und „Computer“ vom Autor, der sich viel mit solchen Dingen beschäftigt). „SonneMondSterne“ oder Stellen aus Songtexten und Gedichten sind ohnehin ungeeignet.
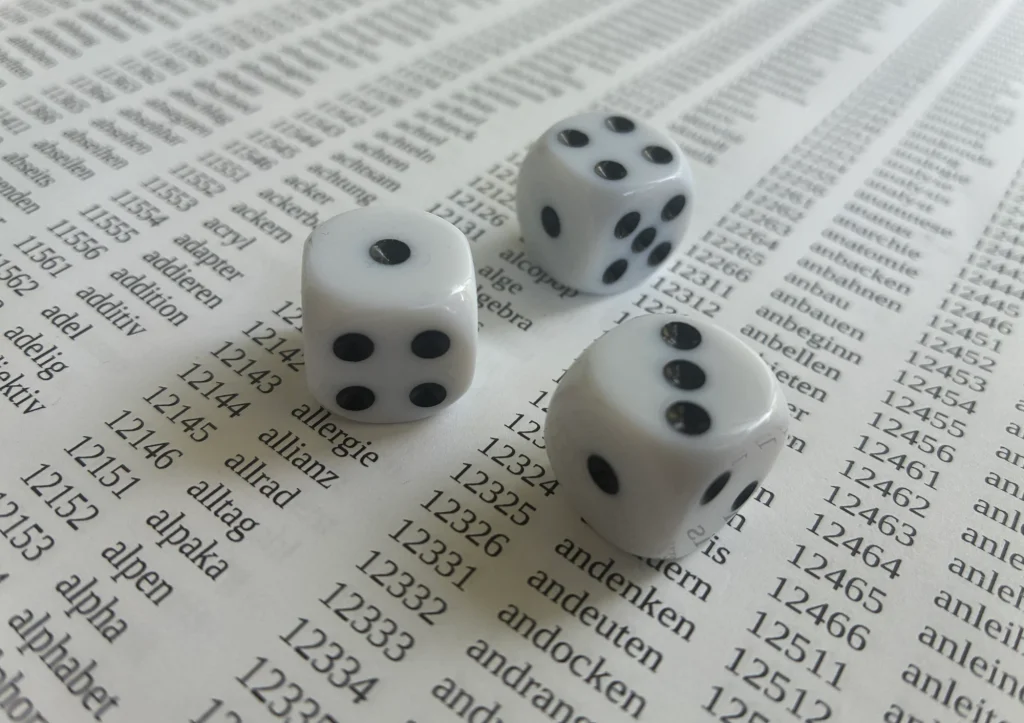
Für echte Zufallswörter nutzt man daher die sogenannte Diceware-Methode: Hierbei ermittelt man die Wörter mithilfe eines echten Spielewürfels und einer vorgefertigten Wortliste. Das Passwort besteht dann aus 5 bis 7 Wörtern. Das erwürfeln der Wörter macht Spaß und es ist erstaunlich, wie einfach man sich solche Passwörter merken kann, indem man sich Bilder dazu vorstellt.